マイクラサーバーのホワイトリスト設定方法!追加・削除・確認手順
2026.09.15広告・PRを含む記事です
マイクラサーバーのセキュリティチェックリスト!9分野を一覧で確認
- ポート開放やホワイトリストなど個別に設定したが、全体として本当に安全なのか分からない
- 友達を招待したあとに荒らしや不正侵入が心配になり、何から確認すればいいのか不安
- サーバーを公開するにあたって、必須のセキュリティ対策と後回しでよい項目の優先順位を知りたい
マイクラサーバーのセキュリティ設定は分野が多岐にわたり、個別の設定記事を断片的に読むだけでは、どこまで対策できていてどこに危険な抜けがあるのかを把握しにくくなります。
大切なワールドや参加者を守るために必要なのは、難しい技術を覚えることではなく、重要ポイントを横断して点検できるチェックリストです。
この記事では、認証やポートから権限管理、バックアップまで、見落としやすい9分野の必須項目を整理しました。
読み終えるころには、自分のサーバーで対応すべき弱点とその優先順位が明確になり、荒らしや不正侵入の不安なく安心してサーバーを公開できます。
この記事の使い方と優先順位
チェックする分野は次の9つです。
- 認証・参加制限
- ポート・ファイアウォール
- プロキシ構成
- 権限管理
- ソフトウェア・プラグイン
- バックアップ
- 荒らし・不正対策
- 管理アカウント・秘密情報
- Discord・コミュニティ
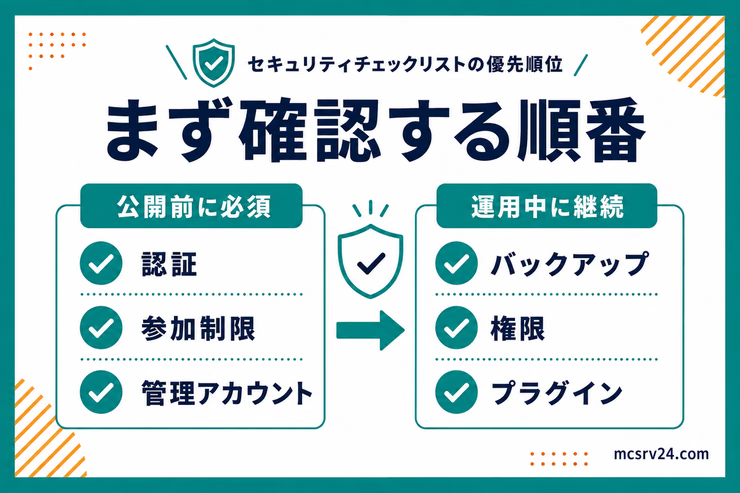
すべてを今すぐ終わらせる必要はなく、いまどの段階にいるかで優先順位が変わります。
| サーバーの状況 | 優先して確認する分野 |
|---|---|
| これから公開する準備中 | 認証・参加制限、ポート・ファイアウォール |
| すでに公開して友達を招待済み | 荒らし・不正対策、権限管理、管理アカウント・秘密情報 |
認証・参加制限のチェックリスト
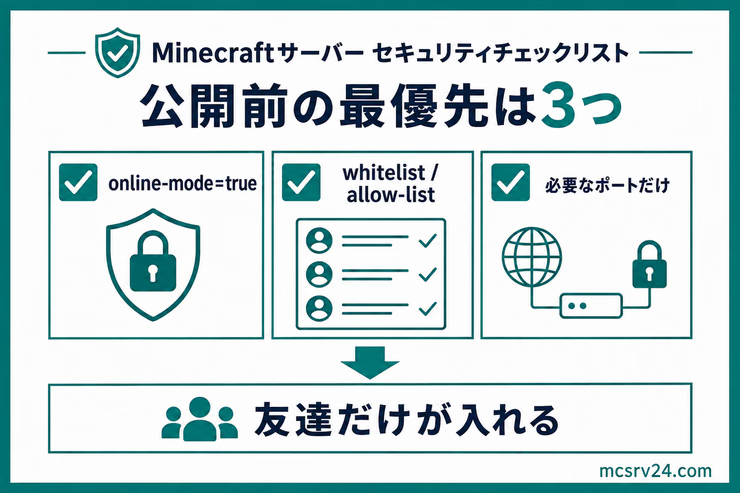
サーバーへ誰が入れるかを決める設定です。
Java版と統合版で確認する項目が異なります。
| 確認項目 | 確認内容 | 見落としやすいポイント |
|---|---|---|
| Java版のonline-mode | server.propertiesのonline-modeがtrueになっているか | falseにすると本人確認なしで名前を偽装した接続を許してしまう |
| 統合版のonline-mode | インターネット公開時にonline-mode=trueになっているか | ローカル検証用の設定を公開後もそのまま使っている |
| 統合版のallow-list | allow-list=trueで招待した相手だけに絞れているか | default-player-permission-levelがmember以外のままになっている |
| 参加リストの運用 | whitelist(Java版)やallow-list(統合版)へ参加希望者を都度追加できているか | 名前の追加を後回しにして一時的に誰でも入れる状態にしている |
補足
Java版のwhitelistと統合版のallow-listは、参加できる相手を絞る同じ役割の機能ですが、設定名が異なります。
自分のサーバーがどちらのエディションか確認してから設定しましょう。
具体的なリスト追加手順やコマンドは、ホワイトリスト解説記事で確認できます。
ポート・ファイアウォールのチェックリスト
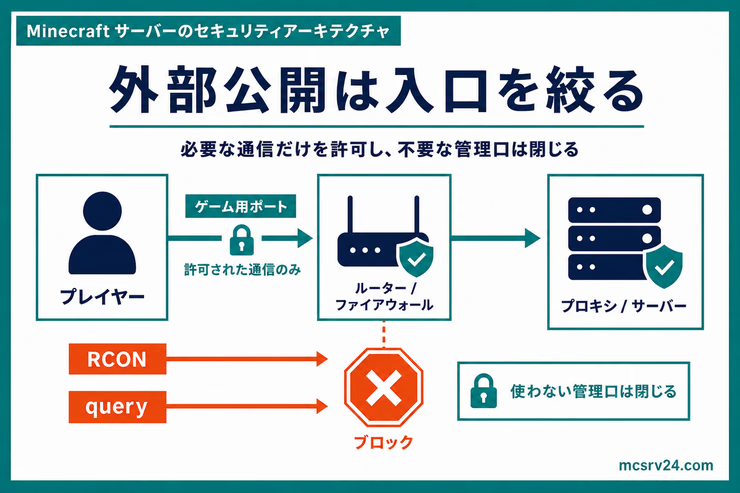
サーバーへの通信経路そのものを絞る設定です。
| 確認項目 | 確認内容 | 見落としやすいポイント |
|---|---|---|
| RCONの公開 | 使わないならenable-rconがfalseのままか | 使う場合は固有の長いパスワードと、接続元をファイアウォールで絞る設定が必須 |
| queryの公開 | 使わないならenable-queryがfalseのままか | 有効なままだとサーバー情報が外部から取得できる |
| 開放ポートの範囲 | ゲームに必要なポートだけを開放しているか | 検証用に開けた管理系ポートを閉じ忘れている |
補足
RCONは外部ツールからサーバーへコマンドを遠隔送信する管理用ポートです。意図して外部ツールと連携する場合以外は無効(enable-rcon=false)のままにしておきます。
いま開いている番号が分からない場合は、25565番を開ける手順をたどると、開放した経路をそのまま逆に確認できます。
プロキシ構成のチェックリスト
Velocityなどのプロキシを使っている場合だけ確認する項目です。
プロキシを使っていないなら、この項目は読み飛ばしてかまいません。
| 確認項目 | 確認内容 | 見落としやすいポイント |
|---|---|---|
| forwarding secretの管理 | Velocityのforwarding secretを外部に公開していないか | secretが漏れるとプレイヤー情報を偽装した接続の入り口になる |
| プロキシとバックエンドの通信 | プロキシとゲームサーバー間の通信元を制限しているか | modern forwardingは公式でもファイアウォールの代替ではないと明記されている |
| 直接接続の防止 | ゲームサーバー側のポートへ直接接続できてしまわないか | プロキシを迂回されると認証チェックごと素通りする |
補足
forwarding secretは、プロキシとゲームサーバーがお互いを正規の相手だと確認するための合言葉です。
漏れると偽のサーバーが同じ合言葉を名乗れてしまうため、外部へ絶対に公開しません。
自宅から公開しているなら、自宅IPを隠す構成もあわせて確認すると、狙われる入り口そのものを減らせます。
権限管理のチェックリスト
誰にどこまでの操作を許すかを決める設定です。
バニラのOPだけで運用しているか、権限プラグインを導入しているかで確認項目が変わります。
| 確認項目 | 確認内容 | 見落としやすいポイント |
|---|---|---|
| OP付与の範囲 | OPを渡している人数と用途を把握しているか | OPは全コマンドを実行できる強い権限で、必要な人だけに絞る |
| 権限プラグインの利用 | 建築やモデレーションなど役割ごとに権限を分けているか | バニラOPだけの運用では権限を細かく分けられない |
| 権限グループの見直し | 引退したメンバーの権限を外しているか | 権限プラグインを入れただけで満足し、グループ設計を放置している |
最初は仲がいいからとOPを配りがちですが、あとから絞るのは意外と手間です。
細かい権限を役割ごとに分けたい場合は、権限プラグインの導入が現実的な選択肢です。
建築班とモデレーターで操作範囲を変えたいなら、LuckPermsのグループ設定から手をつけると迷いません。
ソフトウェア・プラグインのチェックリスト
サーバー本体とプラグインの管理状態を確認します。
| 確認項目 | 確認内容 | 見落としやすいポイント |
|---|---|---|
| サーバーソフトの更新 | 対応バージョンの新しいビルドを使っているか | 更新を止めたソフトは、あとから見つかった脆弱性の修正を受け取れない |
| 導入プラグインの更新 | 各プラグインの開発が継続されているか | 開発が止まったプラグインを気づかず使い続けている |
| 荒らし被害のログ | 破壊や窃盗を記録して元に戻せる仕組みがあるか | ログがないと被害範囲の特定と復旧に時間がかかる |
記録が残っていれば、荒らされた範囲だけを元に戻せます。CoreProtectのロールバックは、被害が出る前に導入しておくのが効果的です。
バックアップのチェックリスト
データを失ったときに戻せる状態かを確認します。
Realms利用者と自前でバックアップを取っている読者で確認項目が変わります。
| 確認項目 | 確認内容 | 見落としやすいポイント |
|---|---|---|
| バックアップの有無 | 自動または手動でワールドデータを定期保存しているか | Realmsは自動バックアップと過去状態への復元に対応している |
| 復元テストの実施 | 実際にバックアップから復元できるか一度試したか | 取得しているだけで満足し、復元できるか未確認のまま放置している |
| 保存先の分離 | バックアップをサーバー本体と別の場所に置いているか | サーバーと同じ場所だけに保存し、両方同時に失う構成になっている |
実際に復元できるか試していない場合は、安全な手順で一度テストしておくと安心です。

荒らし・不正対策のチェックリスト
すでに公開している読者が優先して確認したい分野です。
Java版と統合版で確認する設定が異なります。
| 確認項目 | 確認内容 | 見落としやすいポイント |
|---|---|---|
| Java版のrate-limit | 荒らし対策としてrate-limitを設定しているか | 標準では無効になっている |
| Java版のenforce-whitelist | whitelist運用時にenforce-whitelistを有効にしているか | 有効にすると、リストから外された接続中プレイヤーを即座にキックできる |
| 統合版のアンチチート設定 | server-authoritative-movement関連の設定を確認しているか | この設定は統合版のサーバー認証移動機能を使う場合にのみ関係する。player-position-acceptance-thresholdを大きくすると不正な移動を許容しやすくなる |
| BAN・キック運用 | 荒らしが発生したときすぐBANできる体制か | 手順を事前に確認していないと対応が遅れる |
荒らしは、起きてから調べると対応が遅れます。BANとキックの手順だけは先に読んでおきましょう。
管理アカウント・秘密情報のチェックリスト
サーバー運営そのものを支えるアカウントと情報の管理です。
| 確認項目 | 確認内容 | 見落としやすいポイント |
|---|---|---|
| 管理アカウントの二要素認証 | 対応しているサービスで二要素認証を有効にしているか | パスワードだけの運用は突破されると管理権限ごと奪われる |
| パスワードの使い回し | 他サービスと同じパスワードを使っていないか | 使い回しは他サービスの流出の影響を受けやすい |
| 秘密情報の共有方法 | パスワードやトークンをチャットや公開ファイルに残していないか | 招待用リンクや設定ファイルに書いたまま忘れている |
補足
二要素認証は、パスワードに加えてスマートフォンなどでもう一段階の本人確認を行う仕組みです。
対応しているサービスでは有効にしておくと、パスワードだけが漏れても不正ログインを防ぎやすくなります。
アカウント側を固めても、OP権限を渡す基準が緩ければ結果は同じです。渡した相手と範囲も一緒に見直します。
Discord・コミュニティのチェックリスト
サーバー外の連絡手段であるDiscordの安全性も確認します。
| 確認項目 | 確認内容 | 見落としやすいポイント |
|---|---|---|
| サーバーの認証レベル | Discordの認証レベルを参加人数に合わせて設定しているか | 初期設定のままだと荒らしアカウントが入りやすい |
| AutoModの活用 | 迷惑投稿や招待リンクの連投を自動で防ぐ設定を使っているか | 設定していないと手動対応が追いつかない |
| ルールスクリーニング | 新規参加者にルール同意を求める設定を使っているか | 招待リンクだけ配って参加条件を確認していない |
連携を使っているなら、DiscordSRVの導入と設定も見てください。Discord側を乗っ取られると、ゲーム内のチャットや権限にまで影響が及びます。
よくある質問
Q9分野を全部今すぐやる必要はありますか?
A
いいえ、まずはonline-mode、RCONとqueryの非公開、allow-list(またはwhitelist)の3項目を確認します。残りは公開前か運用中かで優先順位を決めて順番に対応すれば十分です。
Q友達内輪の少人数サーバーでも対策は必要ですか?
A
必要です。友達内輪でも、招待リンクの流出や管理アカウントの乗っ取りをきっかけに荒らしが入ることがあります。人数が少なくても、認証と管理アカウントの基本設定は確認しておきます。
Q無料のホスティングでもここまで対策できますか?
A
認証設定や権限管理など、多くの項目は無料プランの管理画面からでも設定できます。RCONやプロキシ構成のように、そもそも提供元が対応していない項目は無料プランでは使えないことがあります。
まとめ:定期的に見直すセキュリティ運用習慣
セキュリティ対策は一度設定して終わりではなく、サーバーの状況が変わったタイミングで見直す習慣が大切です。
- 新しいプラグインやMODを導入したとき
- 募集人数を増やして公開範囲を広げるとき
- 荒らし被害や不審なアクセスを検知したとき
状況の変化に合わせて該当分野を確認しておけば、設定の抜け漏れを防げます。未対応の項目が見つかった分野があれば、個別記事を参考に設定を整えてください。
自宅の回線で公開している場合は、ポート開放と自宅IPに関わるチェック項目を丸ごと外す方法もあります。
PLAYHUB! 長期割引パスの新規申込が時間課金の月額上限より最大76%OFF。10月9日17時まで
4GBは1ヶ月1,292円。友達へ伝えるIPが自宅の回線と切り離され、ルーターの設定も触らずに済みます
ConoHaの料金・プランを確認する