【マイクラ】WorldGuardの導入方法と使い方!荒らし対策のflag設定も解説
2026.09.15広告・PRを含む記事です
マイクラサーバーの荒らし対策!環境別に選べる予防と復旧手順
- ログインしたら建築が壊れていた、またはチェストが空になっていた…
- 荒らしは防ぎたいのに、ホワイトリストやプラグインのどれから入れればいいかわからない
- Java版・統合版・Switchで、同じ設定が使えるのか不安
マイクラサーバーの荒らし対策でいちばんつらいのは、被害が出たあとに何を先にすべきかわからないことです。
友達と作ったワールドを守りたいのに、設定の種類が多くて手が止まる人もいます。
難しい設定を全部覚える必要はありません。
まず押さえるのは、知らない人を入れない、権限を渡しすぎない、壊されたときに戻せるようにするの3つです。
僕のサーバーでも、ホワイトリストをOFFのまま運営していたときに、チェスト盗難と放火の荒らしに遭いました。
CoreProtectでロールバックできたので、犯人の特定から復旧まで一つのプラグインで済んでいます。
予防・コマンド・統合版・復旧手順の順で環境別に整理しており、読み終わるころには友達用サーバーか公開サーバーかに合わせて最初に触る設定がわかり、万が一のときはBANと復元をどの順で動けばよいかも判断しやすい構成です。
▼予防の話は後回しでいい、すでに荒らされてしまった人は、ここから復旧手順へ飛んでください▼
環境別・最初にやる対策
どの対策から始めればいいか迷ったら、まずこの表を確認します。
| 環境 | 最優先でやること |
|---|---|
| 友達だけのサーバー | ホワイトリストをONにする |
| 公開サーバー | ホワイトリスト+権限管理プラグイン+CoreProtect |
| Realmsや招待だけで遊ぶ | 招待制にする+メンバー権限を制限する |
| 自前の統合版サーバー | 許可リストをONにする+新規参加者の権限を下げる |
| 荒らされた後 | サーバーを停止→ログ確認→BAN→バックアップ復元 |
表の中で、ログを記録するCoreProtectは導入後の操作しか追跡できません。ホワイトリストなどは被害後でも設定できますが、記録は後から遡れないため、被害が出る前の平常時から導入しておく必要があります。
マイクラサーバーで頻発する荒らしの手口
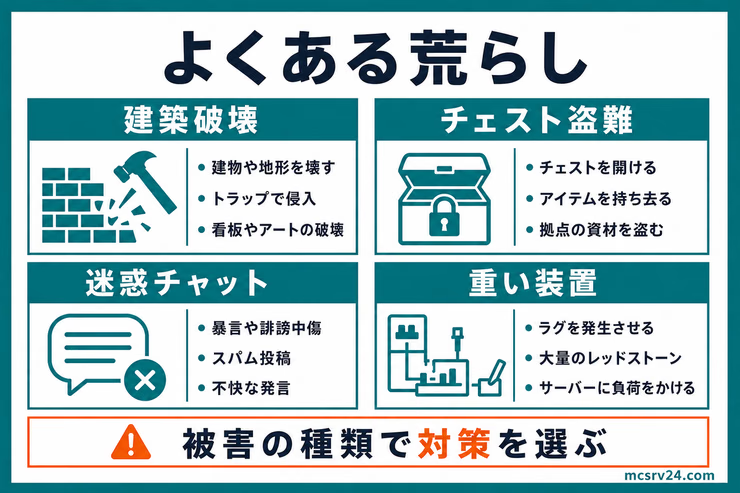
荒らしの手口を知っておくと、次に入れる対策を選びやすくなります。
被害の見え方ごとに、よくあるパターンを整理します。
- 建築ワールドが破壊される
- プレイヤーが攻撃され邪魔される
- チェストのアイテムが無断で盗まれる
- 大量のブロック設置でサーバーに負荷がかかる
建築ワールドが破壊される
最も代表的な荒らしは、他人の建築物を意図的に破壊する行為です。
TNTや溶岩を使って爆破したり燃やしたりする手口がよく使われ、チートツールで広範囲のブロックを一瞬で壊す悪質なケースもあります。
頑張って作った建築が壊されると、メンバーが離れやすいです。
プレイヤーが攻撃され邪魔される
PvP(プレイヤー対プレイヤーの戦闘)が禁止のサーバーで、一方的に他プレイヤーを攻撃する行為も荒らしと見なされます。
リスポーン地点で待ち伏せして倒し続けるスポーンキルも、よく使われる手口です。
ブロックでプレイヤーを囲んで閉じ込める嫌がらせもあります。
繰り返されると場の空気が悪くなり、せっかく集まった参加者の足が遠のきます。
チェストのアイテムが無断で盗まれる
他人のチェストからアイテムを盗む行為は、昔からある典型的な手口です。
チェスト自体を壊して中身を奪ったり、農場や倉庫から資源をごっそり持ち去ったりと、やり口はいろいろです。
盗んだアイテムを使って、さらに別の荒らし行為をする人もいます。
直接的なワールド破壊はなくても、結果的にプレイヤーのやる気を削いでしまう点が厄介です。
大量のブロック設置でサーバーに負荷がかかる
サーバーに負荷をかけて、動作を不安定にさせる荒らしもあります。
ラグを発生させる装置の作成や、大量の動物の繁殖などで、サーバーを意図的に重くするケースがあります。
ワールド破壊と違って見た目で気づきにくいため、原因の特定に時間がかかりやすい荒らしです。
マイクラサーバーで基本的な荒らし対策4選
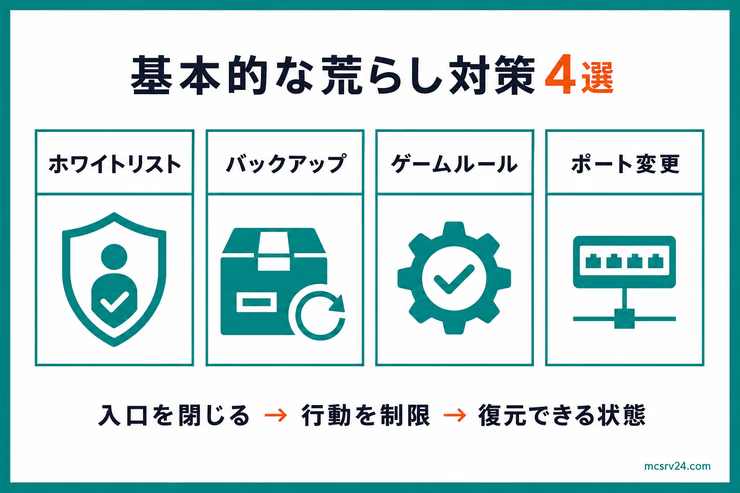
サーバー運営初心者でも導入しやすい基本対策は、次の4つです。
- ホワイトリスト機能で参加プレイヤーを限定する
- 定期的なバックアップでいつでも復元可能にする
- ゲームルール設定で特定の行動を禁止する
- サーバーのポート番号を変更してアクセスを困難にする
ホワイトリスト機能で参加プレイヤーを限定する
ホワイトリストは、サーバーに参加できるプレイヤーをあらかじめ登録しておく機能です。
リストに載っていないプレイヤーはサーバーに入れないため、知らない人による荒らしを入口で止められます。
友人だけの小規模サーバーなら、まずはホワイトリストだけで入口を閉じられます。
友達しか知らないアドレスなのに、知らない人が入ってくることってあるんですか?
あります。公開したつもりがなくても、IPとポートを機械的に探して回るアクセスが常に飛んでいます。友達に教えたアドレスがどこかで流れることもあるので、人数が少ないうちからONにしておくのが安全です。
僕の場合、原因はホワイトリスト未設定でした。
荒らしのあとにONにしただけで、知らない人の侵入は止まりました。
ホワイトリストをONにする手順は、コマンドをそのままなぞれば終わります。
定期的なバックアップでいつでも復元可能にする
万が一ワールドが荒らされても、バックアップがあれば被害前の状態に復元できます。
バックアップは、荒らし対策の最後の砦です。
手動バックアップだけだと、荒らされた日に限って古いデータしか残っていないことがあります。
ホワイトリストや権限設定は次の侵入を止められても、すでに壊された建築までは元に戻しません。荒らされた翌朝に前の晩の状態へ戻せるかは、バックアップが自動で残っていたかどうかで分かれます。
PLAYHUB! 長期割引パスの新規申込が時間課金の月額上限より最大76%OFF。10月9日17時まで
4GBは1ヶ月1,292円。次に荒らされた日も、壊される前の朝の状態へ戻せます
荒らされても戻せるプランを見るバックアップから戻す流れが不安なら、復元手順まで書いた記事があります。
毎日決まった時間に残す仕組みまで作るなら、自動バックアップの手順が近いです。
ゲームルール設定で特定の行動を禁止する
マイクラには、サーバーのルールをコマンドで変更できるgameruleという機能があります。
この機能を使えば、荒らしにつながる行動をサーバー側で先に止められます。
たとえば、火の延焼の無効化、クリーパー爆発での地形破壊の防止など、使える設定は幅広いです。
プレイヤーが死亡してもアイテムを失わない設定にしておくと、アイテム強奪の被害を減らせます。
各コマンドの詳細は、後の「荒らし対策コマンド一覧」で確認できます。
サーバーのポート番号を変更してアクセスを困難にする
Java版サーバーの初期ポート番号は25565です。
この番号を変更すると、ランダムにIPと初期ポートを探してくるアクセスに見つかりにくくなります。
ポート番号の変更手順はポート番号の変え方で解説していますが、荒らしがサーバーを見つけにくくするための補助的なフィルターとして役立ちます。
ただし、参加者には変更後のポート番号を正しく伝える必要があるので、その点だけ注意します。
荒らし対策コマンド一覧
荒らし対策でよく使うJava版サーバー向けコマンドです。統合版では使えないコマンドがあるため注意します。
| コマンド | 何を防げるか・何ができるか |
|---|---|
/whitelist on | 未登録プレイヤーの入室を防ぐ |
/whitelist add プレイヤー名 | 特定プレイヤーを参加許可リストに追加 |
/gamerule doFireTick false | 火の延焼を無効化(放火対策) |
/gamerule mobGriefing false | クリーパー爆発・エンダーマンの地形破壊を無効化 |
/gamerule keepInventory true | 死亡時のアイテムロストを防ぐ(強奪対策) |
/kick プレイヤー名 | 一時的な追放(再入室は可能) |
/ban プレイヤー名 理由 | 指定プレイヤーを永久BAN(Java版のみ) |
/ban-ip IPアドレス | 指定IPからのアクセスを永久BAN(Java版のみ) |
補足
Java版1.21.11以降は、ゲームルール名がスネークケースに変わりました。
mobGriefing:minecraft:mob_griefingになるkeepInventory:minecraft:keep_inventoryになるdoFireTick:廃止。延焼を止めるには/gamerule minecraft:fire_spread_radius_around_player 0を使う
1.21.10以前と統合版は表のままの名前です。
BANの理由の書き方や解除手順で迷うなら、コマンド単位で整理した記事があります。
コマンドで爆発は止められますが、クリーパーの爆発をブロック選びで防ぎたいなら爆発で壊れないブロック一覧も確認してください。
Java版サーバー向けの荒らし対策プラグイン
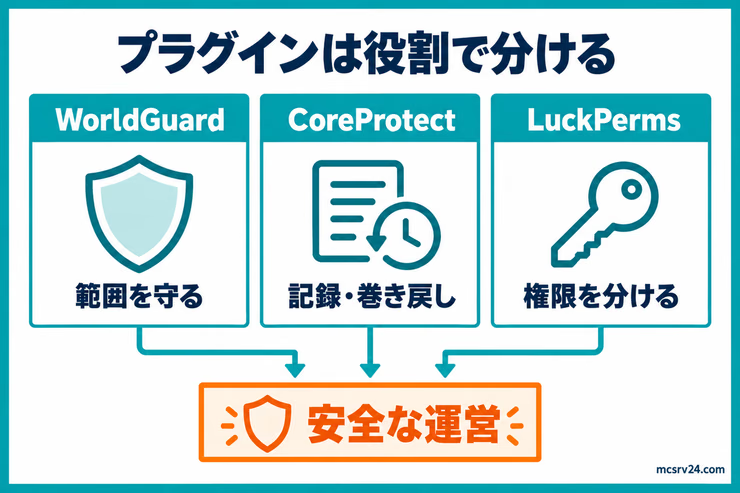
プラグインを入れると、保護範囲・ログ・権限を細かく分けて管理できます。
ここで紹介するプラグインはJava版専用です。統合版(Bedrock)では使えません。
- WorldGuardで建築物や共有スペースを保護する
- ログ取得・ロールバック用プラグインを使う
- LuckPermsでプレイヤーの権限を細かく管理する
- プラグインの導入方法
WorldGuardで建築物や共有スペースを保護する
WorldGuardは、サーバー内の特定の範囲を保護領域(リージョン)として設定できるプラグインです。
SpigotやPaperなどBukkit系のサーバーで動き、前提となるWorldEdit(Modrinth公式配布)のBukkit版を先に入れる必要があります。
バニラやForgeのサーバーでは使えません。
保護領域内では、一般プレイヤーのブロック破壊や設置を禁止できます。
スポーン地点や公共施設など、絶対に壊されたくない場所の保護に向いています。
さらに、領域ごとにPvP禁止や延焼の無効化なども分けて設定できます。
WorldGuardの導入とflag設定は、単体の記事で扱っています。
ログ取得・ロールバック用プラグインを使う
ログを見れば、誰がどこで何をしたか追えるので、犯人の特定からBANまで証拠をもとに動けます。
ロールバック機能があれば、荒らされた範囲だけを戻しやすくなります。
定番はCoreProtectです。ログとロールバックが1本で使えます。
僕も荒らしに遭ったとき、CoreProtectのロールバックでワールドを戻しました。
操作自体は、手順に大きく詰まりませんでした。
導入前に、CoreProtectの配布ページで対応するマイクラのバージョンとサーバーソフトを確認してください。
LuckPermsでプレイヤーの権限を細かく管理する
LuckPermsは、プレイヤーの権限をグループごとに細かく管理できるプラグインです。
新人、一般、管理者などのグループを作り、それぞれに許可するコマンドや操作を分けられます。
設定例はこんな感じです。
- 新規参加者にはワールドの移動を許可しない
- 信頼できる常連プレイヤーにだけ特定のコマンドを許可する
OP権限だけだと、調整がしにくく、悪用される可能性もあります。
権限管理プラグインを使うと、OP権限を渡さずに必要な操作だけを許可できます。
プラグインの導入方法
対応する .jarファイルをpluginsフォルダに入れてサーバーを再起動するだけです。
ただし、対応バージョン・依存プラグイン・配布元の信頼性は必ず確認します。
初めてプラグインを入れるなら、導入の基本から確認できます。
統合版・スマホ・Switchでできる荒らし対策
統合版(Bedrock Edition)はSwitch・スマホ・PS・Xboxなどで遊べます。
Java版とは仕組みが異なるため、Java版向けのプラグインは使えません。
Realmsで遊ぶ場合は招待制・権限制限・バックアップ、自分でサーバーを立てている場合は許可リストが中心になります。
- 招待制・友達限定にする
- メンバー権限を制限する
- TNTの地形破壊を無効にする
- 自前の統合版サーバーは許可リストで入口を閉じる
- ワールドのコピーは防げない前提で考える
- Realmsのバックアップから復元する
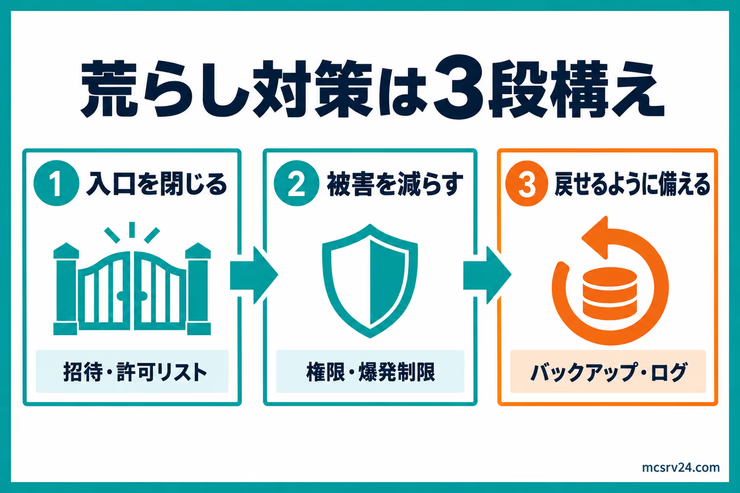
上から、入口を閉じる対策、被害そのものを減らす対策、被害を前提にした備えの順です。
招待制・友達限定にする
統合版のマルチプレイを招待制にすると、知らない人の侵入を防ぎやすくなります。
Realmsを使っているなら、招待したユーザーだけが参加できる状態にしておいてください。
不要な招待や共有リンクは発行しないようにします。
メンバー権限を制限する
統合版では、参加者にビジター・メンバー・オペレーター・カスタムの権限を割り当てられます。
新しく参加した人は「メンバー」のままにしておくのが基本です。
信頼できると確認できた人だけオペレーターにします。
Realmsでは、参加者を「ビジター」扱いにすると、ブロックの破壊・設置を禁止できます。
様子を見たい新規参加者に向いています。
TNTの地形破壊を無効にする
統合版はメンバーに建築・破壊の権限を渡すと、TNTを使った地形破壊まで防げません。
tntexplodesというゲームルールをfalseにすると、メンバーがTNTを起爆しても爆発そのものが起きなくなります。
/gamerule tntexplodes falseコマンドの中身とJava版での対応は、爆発を止める記事で扱っています。
自前の統合版サーバーは許可リストで入口を閉じる
Realmsではなく自分で統合版サーバーを動かしている場合、招待制の代わりになるのが許可リストです。
バージョン26.30以降のBDSでは、初期状態でallow-listがtrueに設定されています。旧バージョンから移行した場合やfalseになっている場合は、アドレスを知っている人なら誰でも入れてしまいます。
allow-list=truetrueの状態で再起動すると、allowlist.jsonに登録された人しか接続できなくなります。空のままだと起動時に警告が出るため、サーバーのコンソールかゲーム内のコマンドで参加者を追加してください。
/allowlist add ゲーマータグゲーマータグに空白が含まれる場合は、/allowlist add "Gamer Tag"のようにダブルクォートで囲みます。
補足
ゲーマータグは、Xbox Liveアカウントの表示名です。統合版の許可リストは、この名前で参加者を管理します。
リストから外すときは/allowlist remove、今の登録内容を見るときは/allowlist listを使います。
allowlist.jsonをテキストエディタで直接書き換えた場合は、/allowlist reloadを実行するまで反映されません。
新しく入った人に渡る権限は、default-player-permission-levelで決まります。
初期値はmemberなので、様子を見たい期間はvisitorにしておくとブロックを触れません。
default-player-permission-level=visitorオペレーターは全員に配らず、OP権限の渡し方を確認して信頼できる人だけに渡します。
ワールドのコピーは防げない前提で考える
Realmsでも自前サーバーでも、参加者がワールドをダウンロードできる環境なら、コピーそのものは止められません。
持ち出されたコピーが別の場所で公開されることもあります。
これは設定で防ぐより、誰を入れるかで管理する話になります。
入口を閉じる対策を先に固めて、大事な建築はバックアップで守るのが現実的です。
Realmsのバックアップから復元する
Realmsには標準で自動バックアップ機能が入っています。詳しい復元手順はRealmsのバックアップと復元方法で解説しています。
管理画面からバックアップ一覧を開き、復元したい日時を選びます。
画面の表示は端末やマイクラのバージョンで変わります。
チャット荒らし・スパムへの対処法
チャットを使った荒らしも無視できません。暴言・連投・URLの貼り付け・なりすましなど、手口はいろいろあります。
- 禁止ルールを明文化して周知する
- コマンドで対処する
- 統合版はチャット自体を制限できる
- Discord連携している場合
ルールの周知で予防し、破られたらコマンドや設定で止めるのが基本の順番です。
禁止ルールを明文化して周知する
どんな行為が禁止なのかをルールとして明記し、参加者全員に周知します。
次のように具体的に書いておくと抑止力になります。
- 暴言禁止
- URL投稿禁止
- なりすまし禁止
Discordのルールチャンネルやサーバーのスポーン地点に看板を置くのが定番です。
コマンドで対処する
Java版サーバーでルールを破ったプレイヤーへは、次の順で対処します。
- 軽い違反・初回(一時追放、再入室可)
- 繰り返す場合(永久BAN)
- 別アカウントで戻ってくる場合
/kick プレイヤー名/ban プレイヤー名 理由/ban-ip IPアドレス統合版はチャット自体を制限できる
自前の統合版サーバーでは、server.propertiesのchat-restrictionでチャットの扱いを変えられる仕組みです。
外部サーバーへの誘導やスパムが続くときは、チャットを止めるほうが早い場面もあります。
chat-restriction=DisabledDisabledにすると、オペレーター以外にはチャットの入力画面そのものが表示されません。
初期値はNoneで、全員が自由に発言できる状態です。
補足
Droppedを選ぶと、送られた発言が誰にも届かないまま破棄され、本人には機能が無効だと通知されます。
Discord連携している場合
DiscordSRVなどでDiscord連携しているサーバーでは、Discordの権限設定も忘れずに確認し、チャンネルへの投稿権限を制限したり問題のあるユーザーにタイムアウトをかけたりすることでゲーム外での嫌がらせも防げます。
チャット管理プラグインを入れると、自動フィルタリングや連投制限も使えます。
荒らしを未然に防ぐサーバー運営の心構え
設定だけでなく、権限管理やルール運用も荒らし対策の一部です。
OP権限を信頼できる人に限定して付与する
OP権限(管理者権限)は、サーバーの設定やワールドに広く触れる強い権限です。
この権限をむやみに他人に与えると、悪用された場合に取り返しがつかなくなります。
- ワールドを破壊されたり
- サーバーを停止されたり
- 他のプレイヤーが追放されたり
OP権限は、本当に信頼できるごく一部のメンバーに限定して付与します。
安易な権限付与は、サーバーの安全性を自分で下げる行為です。
罰則と追放ルールを一貫して適用する
ルールを作るだけでは足りません。違反した場合の罰則が曖昧だと抑止力にならないため、初回は警告、2回目は一時キック、悪質な荒らしは即座にBANといった段階的な基準を定めておきます。
決めた罰則は特定の人だけ大目に見ることなく一貫して適用することが大切です。Java版サーバーなら状況に応じて/banや/ban-ipを使い、統合版の専用サーバーでは統合版のキック・BANコマンドや許可リスト(allowlist)から除外して再参加を確実に遮断します。
荒らされた後の復旧手順

荒らしに遭ってしまった場合も、順番に動けば被害を抑えられます。
荒らされてからでは、もう戻せないんですか?
戻せます。ただし戻せるのは、バックアップかCoreProtectのログが残っている場合だけです。どちらも用意していないと、壊された地形はそのまま残ります。
僕はログインしたら炎が燃えているのを見つけ、ほかのプレイヤーからも報告が入りました。
その場でBANし、CoreProtectのロールバックで戻しました。
手順としては、次の順番どおりに進めます。
- 手順1:まずサーバーを一時停止する
- 手順2:ログで被害範囲と犯人を確認する
- 手順3:犯人をBANする
- 手順4:バックアップまたはロールバックで復元する
- 手順5:侵入経路を特定して塞ぐ
手順1:まずサーバーを一時停止する
荒らしに気づいたら、すぐサーバーを止めるのが最優先です。
放置するとさらに被害が広がります。
参加者はメンテナンス中として一旦締め出してしまいましょう。
手順2:ログで被害範囲と犯人を確認する
CoreProtectなどのログ系プラグインを入れているなら、誰がどこで何をしたか追えます。
被害の範囲と犯人のプレイヤー名・IPアドレスを記録しておきます。
記録が残っていないと、どこまで戻せばいいのか決められません。範囲を確定してから復元へ進みます。
手順3:犯人をBANする
Java版サーバーでは、確認できたら次のコマンドで締め出します。
/ban プレイヤー名/ban-ip IPアドレス別アカウントで戻ってくることもあるため、必要に応じてIPBANの検討も必要です。
手順4:バックアップまたはロールバックで復元する
CoreProtectのロールバック機能か、バックアップファイルからワールドを復元します。
バックアップファイルから戻す手順は、上の記事に沿って進めてください。
戻す前に今のワールドもコピーしておくと、戻しすぎたときにやり直せます。
手順5:侵入経路を特定して塞ぐ
復元が終わったら、どこから侵入されたかを必ず確認するのが最後の仕上げです。
| 侵入経路 | 対処 |
|---|---|
| ホワイトリストがOFFだった | ONにする |
| 不審なプレイヤーにOP権限があった | 即剥奪する |
| 権限設定が甘かった | LuckPermsで見直す |
同じ侵入経路を放置すると再び被害に遭います。
よくある質問
Qホワイトリストだけで荒らしは完全に防げる?
A
知らない人の侵入は防げますが、ホワイトリストに登録済みの参加者が荒らすケースは防げません。信頼できるメンバーだけのサーバーでもCoreProtectでログを取得しておくと、万が一のときに犯人特定と復旧ができます。
QWorldGuardで保護していても、管理者が保護をすり抜けることはありますか?
A
あります。バイパス権限を持つ人は、一部を除いてリージョン保護を無視できます。OPやworldguard.*を広く配らず、LuckPermsなどで必要な権限だけを渡してください。
まとめ:まずは知らない人を入れられない状態を作ろう
ホワイトリスト・コマンド・プラグインと統合版の違いまで出てきましたが、最初から全部やる必要はありません。
最初のゴールは、知らない人を入れられない状態を作ることです。
まず決めるのはこれだけです。
- 友達用サーバーか、公開サーバーか
- すでに荒らされているか、これから整えるか
- Java版か統合版か
友達用なら、ホワイトリストをONにするだけで入口は閉じられます。
公開サーバーは、そのあとCoreProtectと権限管理を足していく流れで大丈夫です。
統合版で遊ぶなら、プラグインの代わりに招待制とメンバー権限の制限が入口になります。
すでに被害が出ているなら、上の復旧手順どおりに進めます。
バックアップがまだなら、自動化の手順だけ先に押さえておきましょう。
権限とログを整えても、すでに壊れた建築や盗まれたアイテムはコマンドでは元に戻りません。復旧まで含めて考えると、最後に頼れるのは前日のワールドが手元に残っているかどうかです。
PLAYHUB! 長期割引パスの新規申込が時間課金の月額上限より最大76%OFF。10月9日17時まで
4GBは1ヶ月1,292円。次にログインした朝も、壊された跡を気にせず友達と遊び続けられます
復旧まで込みでプランを見るそこまで整えておけば、荒らしが起きても友達との時間を止めずに続けられます。